
frp 内网穿透,需要内网电脑和公网ip电脑或服务器
1. https://github.com/fatedier/frp/releases 下载包 宝塔环境下方式搭建
2. 命令解压 tar -xf frp_0.54.0_linux_amd64.tar.gz
宝塔文件里也可以解压
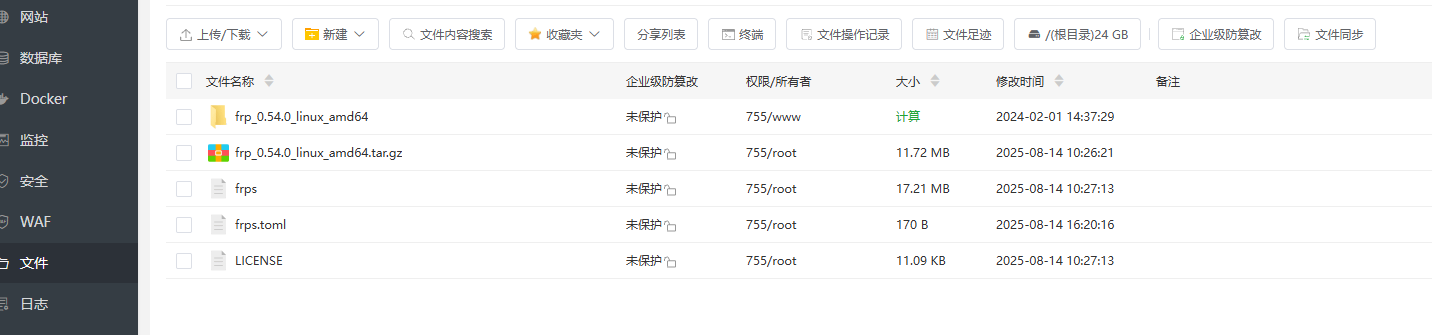
公网服务器中
frps.toml中配置:
bindPort = 7000
webServer.addr = "0.0.0.0"
webServer.port = 7500
webServer.user = "admin"
webServer.password = "123456"
auth.method= "token"
auth.token = "thisisatoken"
命令行方式启动 ./frps -c ./frps.toml
后台启动 nohup ./frps -c ./frps.toml &> /dev/null &
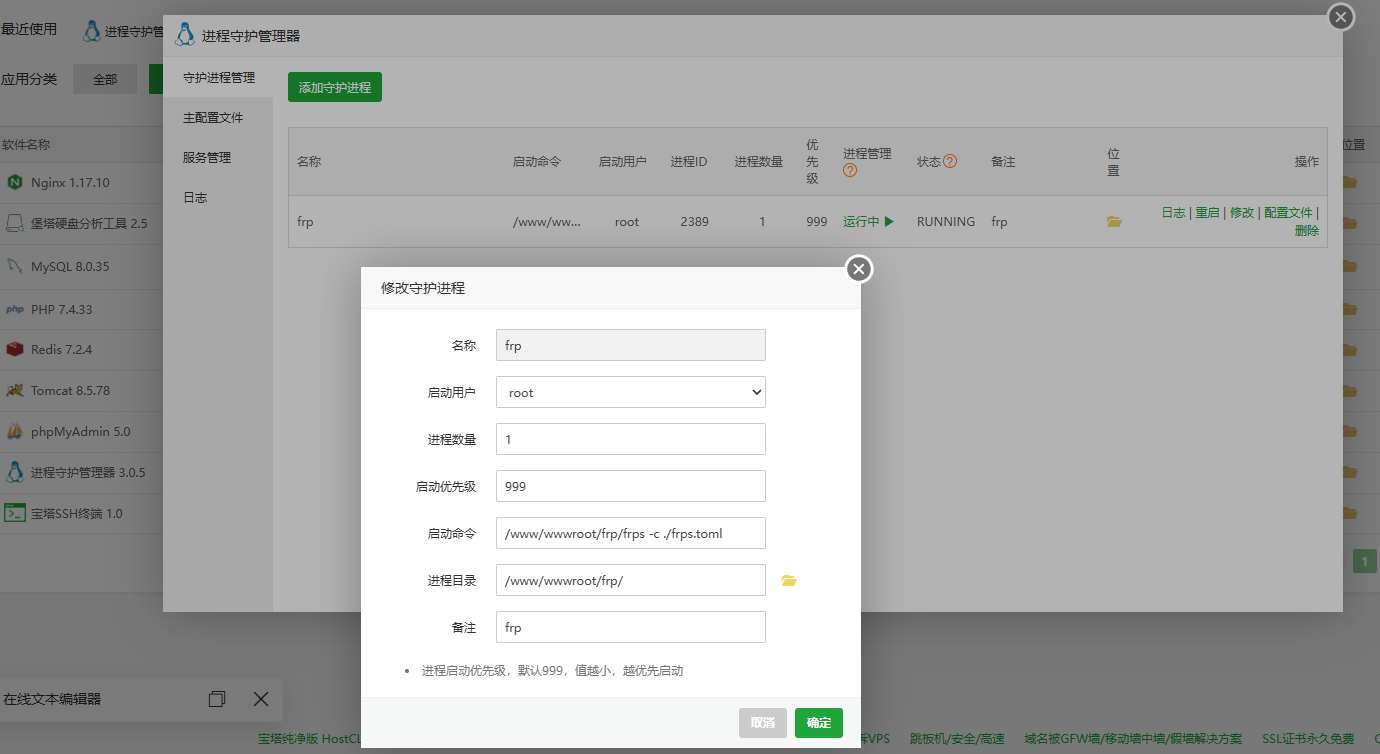
宝塔中软件商店加入 进程守护管理器——添加守护进程——启用
3.本地系统服务frpc.toml中配置:
#配置公网服务器上frp服务的IP与端口
serverAddr = "40.128.110.190"
serverPort = 7000
#token权限验证,需与服务端配置一致
auth.method = "token"
auth.token = "thisisatoken"
#开放端口连接
[[proxies]]
name = "test-tcp"
type = "tcp"
localIP = "127.0.0.1"
localPort = 8085
remotePort = 6100
#共享文件访问
[[proxies]]
name = "d_drive"
type = "tcp"
remotePort = 6001
[proxies.plugin]
type = "static_file"
localPath = "./www/wwwroot/"
stripPrefix = "d_drive"
httpUser = "admin"
httpPassword = "123"
宝塔中软件商店加入 守护进程守护管理器——添加守护进程——启用
3. 宝塔安全中防火墙中放行 以上对应端口,公网服务器中放行对应端口。
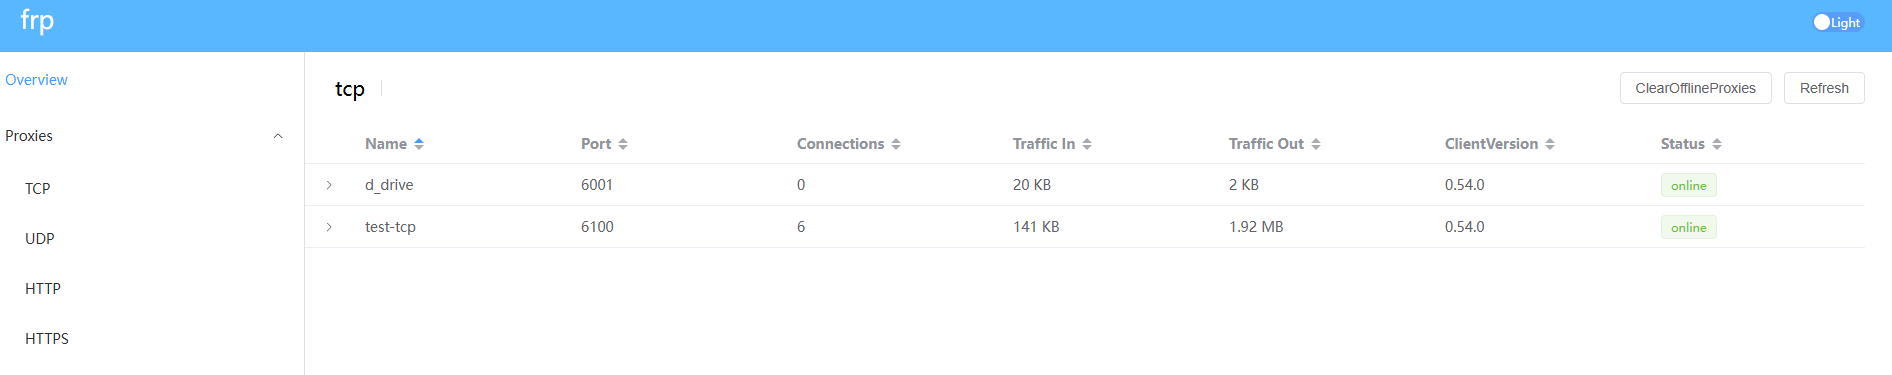
公网地址+7500 frp web界面
公网地址+6100 web界面显示本地对应端口8085 的web界面
公网地址+6001/d_drive/ web界面显示为本地共享的文件
评论一下?